

Mises à jour WordPress : pourquoi un site « qui marche » devient un risque s’il n’est pas suivi
Un site qui s'affiche correctement n'est pas forcément un site sain. À l'ère de l'intelligence artificielle, où les outils automatisés et les bots scannent le web en continu à la recherche de failles, la maintenance active de WordPress est devenue indispensable. Une vulnérabilité technique passe souvent inaperçue pour vos visiteurs et vos équipes, jusqu'au jour où un audit la révèle ou qu'un script malveillant l'exploite. Les mises à jour WordPress ferment précisément ces accès avant l'incident. Pourtant, l'absence de bug visible incite souvent à repousser l'échéance en pensant que tout va bien.
Pour votre marque, l'enjeu ne se résume pas à l'affichage d'une page : il touche directement votre réputation, la continuité de votre activité et la sécurité de vos données face à des menaces de plus en plus sophistiquées. Vous pouvez rattraper plusieurs mois ou années de retard sans couper vos services, pourvu que l'on applique une méthode rigoureuse et des vérifications pas à pas.
À retenir
- À l'ère de l'IA, la maintenance active de WordPress est indispensable face aux outils automatisés qui détectent les failles en continu.
- Une vulnérabilité technique peut rester invisible tant qu'aucune alerte ni aucun audit ne la signale et qu'aucune tentative d'intrusion ne la cible.
- Les répercussions sur le référencement restent indirectes, causées par des pannes ou des contenus altérés, sans sanction automatique immédiate.
- Une violation de données personnelles susceptible d'engendrer un risque pour les droits et libertés des personnes doit être notifiée à l'autorité de contrôle sous 72 heures.
- La remise à niveau d'un environnement web reste exposée à un risque de rupture : des sauvegardes préalables et des tests le réduisent sans l'éliminer, et un déploiement progressif limite son impact.
Comment une faille WordPress devient-elle exploitable ?
Une faille s'ouvre dès qu'un champ ou une fonction accepte une donnée extérieure sans la filtrer, puis la transmet à une zone sensible du système. Un formulaire de contact ordinaire ou un module de gestion d'images peut ainsi se transformer en point d'entrée pour un tiers.
Les mécanismes d'attaque sur les fonctionnalités du quotidien
Nul besoin de scripts complexes pour compromettre un serveur. Le hic, c'est que les brèches se logent souvent dans les outils les plus banals de votre console d'administration :
- L'injection SQL : un attaquant modifie une requête adressée à votre base de données pour consulter ou altérer des données confidentielles. L'outil natif d'export WXR a par exemple nécessité un correctif contre une injection indirecte (documentation de la version 7.1.3).
- L'attaque XSS (Cross-Site Scripting) : l'injection d'un script malveillant force le navigateur d'un visiteur ou d'un administrateur à exécuter du code à son insu. Cela s'est déjà produit dans l'écran de modération des commentaires ou lors de l'intégration d'embeds externes. Le CERT-FR publie régulièrement des bulletins d'alerte sur l'écosystème, comme cet avis consacré à plusieurs vulnérabilités, détaillant les versions concernées et les correctifs requis.
- L'élévation de privilèges : un profil aux droits restreints accède à des prérogatives de gestionnaire, par exemple pour modifier la publication d'articles protégés.
- L'exécution de code : le téléversement d'un fichier corrompu force le serveur à lancer des commandes arbitraires, souvent via le moteur de rendu du thème. L'infrastructure d'hébergement pèse lourd dans l'équation : les versions de PHP prises en charge sont les seules à recevoir des patchs de sécurité, et tourner sur une version abandonnée expose l'ensemble de votre serveur.
Un simple téléversement de fichier mal paramétré suffit à fragiliser toute l'infrastructure.
Une exposition variable selon votre infrastructure
L'impact réel d'une faille change selon la façon dont votre hébergement est configuré. D'après l'annonce de la version 7.1.2, une anomalie critique d'inclusion de fichier local n'entraîne une exécution de code à distance que sous certains environnements serveurs et avec des thèmes précis.
Sans audit technique poussé, difficile de savoir si votre plateforme présente ce risque. C'est pourquoi les publications de WordPress News préconisent d'installer chaque correctif sans délai. Pour sécuriser votre infrastructure, solliciter une Agence Web WordPress permet de maintenir ce socle technique à jour sans interrompre vos opérations quotidiennes.
Les extensions abandonnées menacent-elles la sécurité de WordPress ?
Oui. Des extensions délaissées compromettent directement la sécurité de WordPress. Se contenter d'actualiser le cœur du CMS ne protège qu'une petite partie du site : les thèmes et les extensions forment la majorité du code exposé. Dès lors qu'un développeur tiers ne fait plus évoluer son extension, les failles découvertes restent ouvertes.
Signaux d'alerte d'un composant obsolète
Quelques signaux concrets permettent d'identifier les éléments à risque :
- Compatibilité non vérifiée : aucun test documenté avec les versions récentes de WordPress.
- Retrait du répertoire officiel : disparition du catalogue WordPress.org à la suite d'un abandon ou d'une faille non corrigée.
- Éditeur injoignable : support technique muet et absence de mise à jour depuis des mois, voire des années.
Réduction de la surface d'attaque
Une extension désactivée conserve ses dossiers sur votre serveur. Cela ne signifie pas que n'importe qui peut l'activer, mais le risque varie selon la nature du code restant et son accessibilité depuis le web. Il s'avère donc indispensable de lister régulièrement les composants en place, puis de supprimer ceux qui ne servent plus pour restreindre la surface d'attaque.
Que cache la dette technique d'un site WordPress ?
Chaque mois sans maintenance rend la moindre intervention future plus lente, plus coûteuse et plus délicate sur votre CMS. La dette technique désigne précisément ce cumul de retards, d'optimisations manquantes et d'ajustements de code qui s'accumulent en silence, même si vos pages s'affichent correctement.
Fin de support PHP : pourquoi bloque-t-elle les mises à jour ?
PHP, le moteur qui exécute WordPress sur votre serveur, ne reçoit plus aucun correctif de sécurité une fois arrivé en fin de cycle. Une version dépassée ne bloque pas directement toutes les mises à jour : le cœur du CMS et certains modules s'actualisent tant que leurs prérequis techniques sont satisfaits. Le blocage survient dès qu'une version récente de WordPress ou d'un plugin requiert une mouture de PHP plus moderne que celle de votre serveur, ou quand votre code existant fait appel à d'anciennes fonctions supprimées. L'installation échoue alors, ou génère des erreurs bloquantes.
Tout dépend donc de l'ampleur du décalage. Un faible écart avec les versions recommandées se rattrape rapidement, tandis qu'un fossé de plusieurs années peut figer toute évolution. Pour faire le point, comparez la version de PHP configurée sur votre hébergement avec les exigences du cœur WordPress et de chaque extension active.
Performance et rétrocompatibilité : que se dégrade en silence ?
Des scripts périmés et des requêtes ralenties sur la base de données dégradent directement l'expérience utilisateur et les indicateurs Core Web Vitals, qui mesurent la vitesse d'affichage, la fluidité d'interaction et la stabilité visuelle. L'accumulation de fichiers obsolètes ronge ainsi la réactivité globale.
La rétrocompatibilité, c'est-à-dire la capacité d'un socle ancien à dialoguer avec des modules récents, s'effrite au fil du temps :
- Exécution ralentie : le serveur réclame davantage de mémoire vive pour faire tourner des fonctions obsolètes.
- Régression lors des déploiements : le moindre correctif sur un gabarit déclenche des conflits inattendus.
- Perte de souplesse : créer une nouvelle page ou ajouter un outil métier devient complexe au milieu de fichiers figés depuis des années.
Un site non mis à jour est-il pénalisé sur Google ?
Google n'applique pas de sanction directe au seul motif qu'un CMS accuse du retard. En réalité, le risque pour votre référencement reste indirect : un piratage injectant des liens indésirables ou une panne serveur prolongée empêchent les robots d'explorer vos pages, ce qui fait chuter vos positions. Une Agence SEO WordPress aide à maintenir une base saine et vous évite ces déconvenues d'indexation.
Pour évaluer la dette technique de votre site actuel et faire le point sur sa maintenance, échangeons en toute franchise sur vos besoins.
Maintenance préventive ou refonte d'urgence : que choisir ?
Pour un dirigeant ou une équipe de communication, choisir un entretien préventif régulier reste l'option la plus rationnelle pour sécuriser son activité. Une longue attente avant la panne franche vous expose à une refonte d'urgence, souvent déclenchée après une intrusion ou un blocage logiciel. Un rattrapage cadencé permet au contraire de résorber ce retard sans panique opérationnelle.
Comparaison des trois approches techniques
Pour faire un choix éclairé, observez les conséquences pratiques de chaque approche. Le tableau ci-dessous synthétise ces trois trajectoires selon des critères organisationnels. Il présente une vue comparative qualitative : la réalité dépend du rythme de vos déploiements, de l'architecture du site et de vos protocoles de test.
| Approche | Risque résiduel | Continuité d'activité | Maîtrise du calendrier |
|---|---|---|---|
| Maintenance préventive | Généralement faible, si les mises à jour sont appliquées rapidement | En principe limitée à de brèves interruptions, qui peuvent être testées au préalable | Généralement anticipée et planifiable hors des périodes sensibles |
| Rattrapage planifié | Modéré, le temps de combler l'écart de versions | Préservée si les tests sont menés avant la mise en production | Échelonnée par étapes |
| Refonte d'urgence | Critique, lorsqu'elle intervient après une faille exploitée ou une panne | Risque de rupture de service non anticipée | Contrainte, subie sous pression |
L'erreur classique consiste à attendre l'incident pour s'occuper de son socle technique.
Données personnelles et contraintes juridiques du RGPD
Une brèche de sécurité dépasse largement le cadre informatique : elle engage la responsabilité légale de votre structure. Dès qu'un accès non autorisé affecte la confidentialité, l'intégrité ou la disponibilité de données personnelles, les obligations du RGPD entrent en jeu. Selon la CNIL, tout incident générant un risque pour les droits et libertés des personnes physiques doit lui être notifié sous 72 heures.
En cas de risque élevé, vous devez prévenir chaque usager individuellement et archiver l'incident dans votre registre interne. Une refonte gérée dans l'urgence force vos équipes à rétablir le site tout en traitant les logs et ces formalités réglementaires lourdes. Un entretien régulier préserve l'image de marque et vous épargne ces crises évitables.
Comment rattraper un retard de mise à jour sans arrêter le site ?
Ce retard technique suscite souvent la crainte de casser l'affichage ou de bloquer la génération de leads. Cette appréhension est légitime, mais le risque se maîtrise parfaitement en travaillant sur un environnement isolé, avec des sauvegardes vérifiées et des contrôles précis. Des vulnérabilités connues laissées sur un serveur public présentent un risque bien plus élevé.
Étape 1 : inventorier le cœur, les thèmes, les extensions et PHP
Listez l'ensemble des briques de votre infrastructure avant de modifier la moindre ligne de code. Notez la version de WordPress, le thème actif, chaque extension installée et la version de PHP de votre serveur. Repérez tout de suite les extensions abandonnées sans remplaçant officiel et les versions logicielles en fin de vie pour définir vos priorités techniques.
Étape 2 : sauvegarder et vérifier que la restauration fonctionne
Générez une copie complète de vos fichiers et de la base de données. Attention : une sauvegarde n'a aucune valeur tant que sa procédure de restauration n'a pas été testée en conditions réelles :
- Exportez l'ensemble des répertoires et la base SQL.
- Restaurez cette archive sur un espace de test pour valider son intégrité.
- Gardez ce point de restauration intact avant d'entamer les mises à niveau.
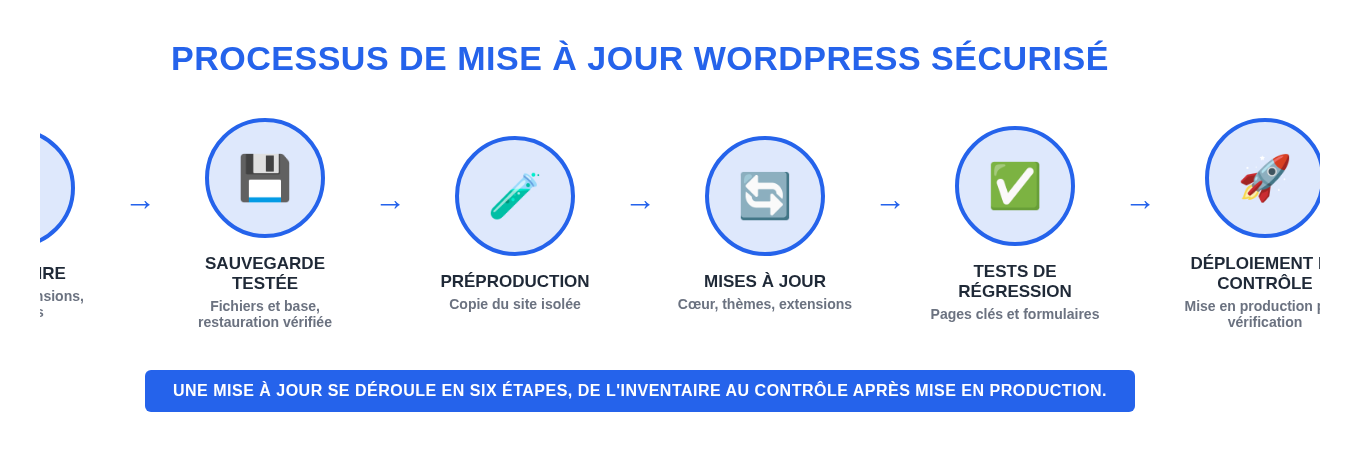
Étape 3 : cloner le site en préproduction
Installez un environnement de préproduction, souvent appelé « staging ». Il s'agit d'une copie miroir privée de votre site, masquée aux moteurs de recherche et aux internautes, hébergée sur une configuration technique identique à celle de la production. C'est sur cet espace sécurisé que vous appliquez les montées de version sans impacter vos visiteurs.
Étape 4 : appliquer les mises à jour par ordre de criticité
Traitez les éléments par ordre logique pour cerner l'origine d'un éventuel problème technique :
- Correctifs de sécurité prioritaires : comblez les brèches identifiées sur le cœur et les extensions.
- Extensions et thèmes : procédez par petits groupes cohérents plutôt qu'en un seul bloc.
- Version de PHP : basculez l'interpréteur du serveur une fois le code testé sur la préproduction.
Étape 5 : mener les tests de régression sur les parcours clés
Lancez des tests de régression pour vous assurer que les parcours essentiels fonctionnent toujours sans accroc. Passez en revue les formulaires de demande de devis, les tunnels de paiement, la connexion aux comptes et l'affichage sur mobile. Si un composant coince, corrigez-le directement sur la préproduction avant tout passage en ligne.
Étape 6 : déployer en production, puis contrôler
Une fois l'ensemble validé sur la copie de test, déployez les modifications sur le serveur public, tout en gardant votre point de restauration prêt à l'emploi. Examinez immédiatement les pages stratégiques et les journaux de logs.
Que vérifier après le déploiement et que faire en cas d'incident ?
Contrôlez immédiatement vos parcours clés puis surveillez les tâches d'arrière-plan le lendemain pour valider la mise en production :
- Contrôle immédiat : testez l'affichage des pages clés, le fonctionnement des redirections, les en-têtes de sécurité, la réception des formulaires et surveillez les erreurs PHP.
- Suivi différé : vérifiez le lendemain la purge des caches, la bonne exécution des webhooks, la remontée des outils de mesure d'audience et les tâches planifiées (cron).
Procédure d'urgence et plan de retour arrière
Si une anomalie perturbe un parcours stratégique, respectez un protocole clair :
- Diagnostic rapide : déterminez l'origine exacte du souci (conflit d'extension, incompatibilité PHP ou souci d'hébergement).
- Restauration de la sauvegarde : réinstallez la version saine archivée juste avant la mise en ligne.
- Retour arrière : annulez la mise à jour défaillante pour rétablir le service sans délai, puis reprenez les tests sur la préproduction.
Sécuriser l'exploitation avec une TMA continue
Pour éviter de gérer ces montées de version dans l'urgence, déléguer le suivi à une tierce maintenance applicative (TMA) apporte de la visibilité sur la durée. Une TMA désigne un contrat par lequel une équipe assure le bon fonctionnement et l'évolution de votre outil. Attention aux raccourcis : ce cadre n'inclut pas d'office la surveillance d'hébergement, la sauvegarde externalisée ou des garanties de temps d'intervention (SLA). Prenez le temps de clarifier les responsabilités et les délais d'intervention inscrits au contrat avant de vous engager.
Chez Les Yétis, agence web parisienne, la même équipe conçoit, développe et maintient vos plateformes (WordPress, Next.js, Payload CMS), ce qui limite la dispersion des responsabilités en cas d'incident technique.
Pour aller plus loin
Maintenir et mettre à jour votre site WordPress avec Les Yétis
Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : WordPress, Next.js ou Payload CMS selon le besoin, avec la performance et le SEO pensés dès le cadrage. Le fait qu'une même équipe suive le site de sa conception jusqu'aux montées de version, de la veille de sécurité aux évolutions plus lourdes, permet de garder une vision continue de son état. Parlez-nous de votre projet ou de votre site actuel, nous vous disons honnêtement ce qui est faisable.
FAQ : mises à jour automatiques de WordPress
Une mise à jour peut-elle casser mon site ?
Oui. Une mise à jour peut provoquer un blocage si un conflit survient entre une extension, le thème ou la version du serveur. Sur un site laissé sans maintenance, les dépendances anciennes causent fréquemment des erreurs 500 ou des pages blanches. Pour supprimer ce risque, faites toujours vos tests sur une préproduction après avoir sauvegardé vos données.
Faut-il activer les mises à jour automatiques sur WordPress ?
Les automatismes conviennent bien aux mises à jour de sécurité mineures du cœur WordPress, mais demandent de la retenue pour les montées de version majeures et les extensions complexes. Elles s'appliquent sans contrôle humain préalable. Sur un site institutionnel ou d'entreprise, activez-les pour les patchs de sécurité mineurs et gérez manuellement le reste.
Comment revenir à une version antérieure de WordPress en cas de bug ?
La solution la plus sûre reste de restaurer la sauvegarde réalisée juste avant l'opération. WordPress ne proposant pas de bouton d'annulation natif pour l'ensemble du système, il faut restaurer la base et les fichiers, ou s'appuyer sur un outil comme WP Rollback pour revenir temporairement à la version précédente d'une extension précise.
Pourquoi est-ce que je ne peux pas mettre à jour mon site WordPress ?
Ce blocage découle généralement de permissions d'écriture trop strictes sur le serveur, d'un problème de mémoire allouée ou d'une micro-coupure réseau. Une constante verrouillée dans wp-config.php ou une version trop ancienne de PHP empêche aussi l'installation des paquets récents. L'analyse des journaux d'erreurs techniques met rapidement en lumière la source du blocage.