

TMA WordPress : à quoi ça sert et comment choisir un prestataire pour un site à fort enjeu ?
La TMA WordPress (tierce maintenance applicative) dépasse le simple calendrier de mises à jour de routine. Elle constitue un dispositif de réduction des risques et de continuité d'activité opérationnelle. Ce pilotage s'avère indispensable dès qu'une plateforme WordPress stratégique intègre des développements sur mesure, des connecteurs vers votre CRM ou votre ERP, ainsi que des flux d'API synchronisés.
Là où une maintenance standard se contente d'appliquer des correctifs génériques, la maintenance applicative protège l'intégrité et l'évolution de chaque brique de votre système d'information. Sept critères techniques permettent d'évaluer un partenaire : périmètre d'intervention, accords de niveau de service, gouvernance Git, expertise d'intégration, rigueur des déploiements, modèle contractuel et réversibilité.
À retenir
- La tierce maintenance applicative garantit la continuité opérationnelle des plateformes exploitant du code sur mesure, des connecteurs métiers ou des architectures découplées.
- Le choix d'un prestataire repose sur des engagements de service contractuels et des garanties d'intervention vérifiables, plutôt que sur un simple coût mensuel.
- Une grille de sélection articulée autour de sept critères techniques permet d'auditer les pratiques d'une équipe avant engagement, du versioning jusqu'à la réversibilité.
1. Distinguer maintenance de base et tierce maintenance applicative
Avant de signer avec un prestataire pour votre écosystème web, tracez une démarcation nette entre l'infogérance de base et la tierce maintenance applicative (TMA). Sur un environnement WordPress interconnecté, l'enjeu ne consiste pas à empiler des patchs génériques, mais à préserver la logique métier et la cohérence des flux de données.
Périmètre technique : du socle d'extensions au code métier
La divergence entre maintenance standard et TMA se joue dans le niveau d'engagement contractuel. Une formule standard s'arrête souvent au maintien en conditions opérationnelles des éléments génériques : cœur du CMS, thèmes publics et extensions tierces. La TMA couvre pour sa part le code propriétaire, les passerelles d'API métiers et le traitement des régressions applicatives.
L'erreur classique ? Croire qu'un site qui répond "200 OK" fonctionne correctement.
Si une montée de version rompt le push de vos leads vers Salesforce ou HubSpot, une TMA analyse les logs d'échanges d'API et corrige le code d'intégration spécifique. Un contrat d'entretien classique se bornera à vérifier que la page d'accueil s'affiche sans erreur PHP fatale.
Le tableau suivant récapitule les différences opérationnelles constatées. Il reste nécessaire d'en confronter chaque point à votre devis :
| Périmètre | Maintenance de base | Tierce maintenance applicative (TMA) | Point de contrôle au devis |
|---|---|---|---|
| Mises à jour | Déploiement direct en production | Qualification sur environnement de préproduction | Procédure de recette détaillée |
| Code custom | Exclu des prestations | Prise en charge corrective et évolutive | Inventaire du code couvert |
| API & flux | Non surveillés | Suivi des échanges avec les outils métier | Journal d'erreurs de synchronisation |
| Supervision | Contrôle manuel ponctuel | Monitoring d'accès et alertes proactives | Rapports de performance périodiques |
Enjeux spécifiques : multisite, WooCommerce et architectures headless
Une équipe avisée limite les modules superflus par simple bon sens technique. Le guide de l'ANSSI sur la mise en œuvre sécurisée d'un CMS (2024) rappelle précisément qu'il faut réduire les extensions et thèmes au strict nécessaire. Chaque composant additionnel élargit la surface d'attaque et complexifie la maintenance dans le temps.
Sur un réseau WordPress multisite, la moindre modification du cœur résonne sur l'ensemble des filiales ou marques hébergées. En e-commerce ou en architecture headless (où le back-office WordPress distribue ses données à un front-end autonome via des API REST ou GraphQL), le risque porte immédiatement sur la disponibilité des flux métier. Ces contextes réclament des garanties de temps d'intervention (GTI) et de rétablissement (GTR) contractuelles. Vous retrouverez d'ailleurs ce niveau d'architecture au sein des réalisations WordPress publiées par Les Yétis.
2. Exiger des SLA lisibles, GTI et GTR par niveau de gravité
Un engagement de service (SLA) solide formalise des délais de prise en compte et de résolution indexés sur la gravité des incidents. Vos processus internes ont besoin de certitudes : il s'agit de distinguer la garantie de temps d'intervention (le moment où un développeur qualifié ouvre le ticket) de la garantie de temps de rétablissement (le moment où le service redevient pleinement opérationnel).
Qualification des incidents et délais d'intervention
Tous les tickets ne méritent pas la même priorité dans la file d'attente technique. Une matrice de criticité fonctionnelle classe généralement les anomalies en trois niveaux :
- Incident bloquant : interruption du tunnel d'achat, défaillance du serveur de production ou rupture complète des échanges avec l'ERP bloquant l'enregistrement des flux.
- Dégradation majeure : dysfonctionnement d'un sous-système métier sans blocage du parcours principal pour l'utilisateur final.
- Anomalie mineure : régression cosmétique ou défaut d'affichage n'entraînant aucune perte de données ni blocage transactionnel.
Le contrat doit également cadrer les montées de versions critiques. À titre d'illustration, la mise à jour WordPress 7.1.1, publiée le 17 septembre 2026, corrige 11 failles de sécurité, et WordPress recommande d'installer cette version immédiatement sur les sites en production.
Modalités de support et astreinte technique
Pour parer aux incidents hors des horaires de bureau, plusieurs clauses techniques demandent une validation préalable :
- Quels sont les horaires ouvrés exacts et les conditions de déclenchement d'une astreinte le soir ou le week-end ?
- Quel chemin d'escalade hiérarchique s'applique si la GTI ou la GTR arrive à expiration sans résolution ?
- Comment sont définies les limites de responsabilité lors d'une défaillance provenant d'une API tierce ou de l'hébergeur ?
- À quel rythme le rapport d'activité mensuel est-il transmis pour justifier le temps passé par ticket ?
Pour un projet à forte exposition, comme le portail de la Fondation Compagnie des Alpes, ces exigences s'écrivent noir sur blanc dans la convention de service avant le déploiement public, évitant ainsi les arbitrages dans l'urgence d'une panne.
3. Contrôler la gouvernance de versioning Git du prestataire
Toute modification de code effectuée directement sur un serveur en production représente une faute de gestion technique. Pour assurer la robustesse de votre plateforme, le prestataire doit justifier d'un versioning Git rigoureux adossé à un pipeline CI/CD (intégration et déploiement continus). Ce dispositif automatise la compilation, exécute les tests de non-régression et déploie les modifications sans rupture.
Éléments techniques à valider en démonstration
Ne vous contentez pas de promesses sur plaquette commerciale : exigez une revue technique des pratiques réelles avant contractualisation.
- Dépôt centralisé et propriété : votre organisation doit disposer d'un accès administrateur ou en lecture complète sur le dépôt distant (GitHub, GitLab, Bitbucket), garantissant votre indépendance.
- Stratégie de branches : la branche de référence doit être verrouillée. Toute injection de code doit transiter par des branches de fonctionnalités (feature branches) soumises à une revue systématique par un pair.
- Traçabilité des builds : chaque déploiement en production doit correspondre à un identifiant de commit unique, documenté avec son auteur et ses résultats de tests automatisés.
Cette rigueur vaut tout autant pour un patch d'urgence (hotfix) : le protocole FTP n'a aucun droit de cité ici. Chez Les Yétis, une même équipe conçoit, développe et maintient votre écosystème technique : le code audité et corrigé au fil de l'eau est ainsi géré par les développeurs qui en maîtrisent la structure.
Attention !
La documentation officielle relative au durcissement de WordPress préconise d'utiliser uniquement des extensions vérifiées issues de dépôts fiables. De son côté, le guide d'hygiène informatique de l'ANSSI insiste sur la maîtrise stricte des composants logiciels exécutés. Faites-en un point de contrôle : aucun plugin ne doit pouvoir être activé manuellement depuis le back-office sans être versionné et tracé dans votre dépôt Git.
Pour faire le point sur la gouvernance technique de votre site actuel et évaluer ce qui est faisable, échangez directement avec notre équipe.
4. Vérifier les compétences API d'une agence WordPress
Dès l'instant où votre CMS communique avec le reste de votre système d'information, les compétences basiques de templating WordPress deviennent insuffisantes. Pour sécuriser l'intégration d'API avec un CRM ou un ERP, les développeurs doivent maîtriser la gestion asynchrone des tâches, la tolérance aux pannes réseau et l'orchestration des files d'attente (queues).
Freelance, agence ou ESN : choisir le bon profil
Le choix du prestataire doit refléter le niveau d'interfaçage de vos outils :
- Le freelance : souvent très réactif et pointu sur le CMS, il représente toutefois un risque de dépendance structurelle (le fameux bus factor) en cas d'indisponibilité imprévue.
- L'agence Web WordPress : elle aligne une équipe pluridisciplinaire capable d'intervenir à la fois sur le socle PHP, le design d'interface et les flux d'API, avec une continuité de service organisée.
- L'ESN (entreprise de services du numérique) : rompue aux processus de gouvernance lourds, elle convient aux organisations très centralisées. Il convient néanmoins d'y contrôler la réalité de l'expertise WordPress, les garanties d'astreinte, le turnover des développeurs et les cas concrets de passerelles techniques déjà livrées.
Chez Les Yétis, une même équipe conçoit, développe et maintient votre site (WordPress, Next.js ou Payload CMS), ce qui évite les déperditions d'informations entre les phases d'intégration et les cycles de maintenance applicative.
Architecture headless et intégrations découplées
Si vous faites le choix de découpler le CMS afin d'alimenter une application métier ou un front-end sur mesure, la logique de maintenance évolue. WordPress agit alors comme un simple entrepôt de contenus, tandis que le rendu est géré par un framework tel que Next.js, exécuté côté serveur.
Ce modèle technique demande une parfaite gestion des protocoles sous-jacents : l'API REST pour les transferts directs, ou GraphQL (via WPGraphQL) pour agréger des données complexes sans surcharger le réseau. Votre cahier des charges doit exiger une cartographie documentée des points de terminaison (endpoints), les règles d'invalidation de cache, ainsi que la gestion des modes dégradés en cas d'indisponibilité temporaire d'un service externe.
5. Imposer un déploiement sûr avec préproduction et retour arrière
L'application d'un correctif sur un site relié à vos outils opérationnels exclut toute improvisation, y compris face à une vulnérabilité critique. Pour sécuriser vos transactions et l'intégrité de vos bases de données, chaque livraison doit être isolée sur un environnement de préproduction avant toute mise en ligne.
Étape 1 : sauvegarder et vérifier la restauration
Des dumps quotidiens stockés sur S3 ne servent à rien si votre équipe n'exécute jamais le plan de reprise d'activité. Avant toute intervention, l'équipe doit générer un instantané complet du code et de la base, puis tester sa restauration sur une instance isolée. Cette étape confirme que les tables métiers et les liaisons CRM/ERP remontent sans corruption, sans garantir pour autant l'absence de perte ou de corruption de données : elle en réduit considérablement la probabilité sans supprimer totalement le facteur d'aléa.
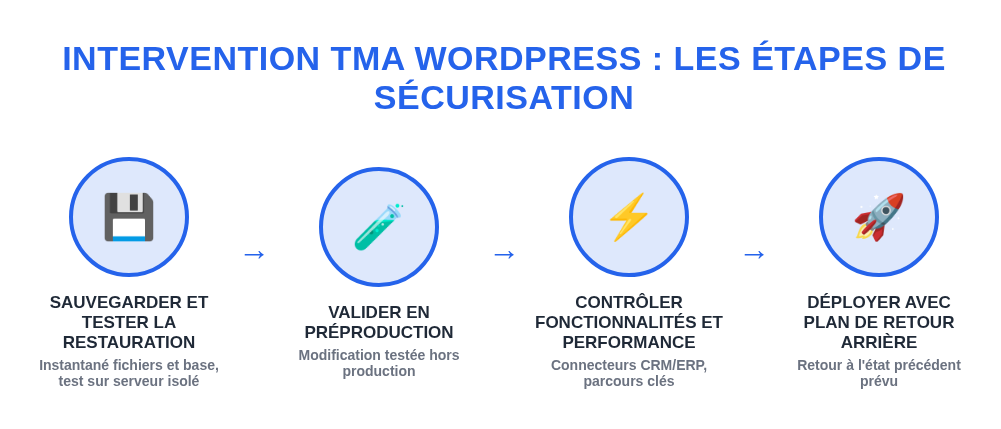
Étape 2 : tester sur la préproduction
L'environnement de préproduction doit cloner fidèlement votre serveur de production : version de PHP, variables d'environnement, mécanismes de cache et restrictions de sécurité. C'est dans cet espace de recette que vos équipes testent les fonctionnalités clés : validation d'un lead vers le CRM, calcul des règles de panier ou émission d'un webhook vers votre ERP, sans risque pour les utilisateurs réels.
Étape 3 : contrôler fonctionnalités et performance
Au-delà de la conformité fonctionnelle, la recette doit vérifier l'impact des patchs sur la vitesse de rendu. Les Core Web Vitals, détaillés par la documentation de Google Search Central, constituent les métriques d'autorité pour évaluer le temps de chargement, la réactivité aux interactions et la stabilité visuelle. Vous vérifiez ainsi que les gabarits stratégiques restent fluides et que vos formulaires conservent leurs taux d'exécution habituels.
Étape 4 : déployer avec un plan de retour arrière
Une mise en production maîtrisée intègre systématiquement sa propre procédure d'annulation. Les conditions de déclenchement d'un retour arrière (rollback) doivent être actées par avance : blocage d'un tunnel de conversion, timeout répété sur une API partenaire ou erreur 500 sur des pages clés. Le responsable habilité à prononcer le rollback et les commandes Git ou scripts de restauration à lancer doivent être formalisés en amont, loin du stress d'un incident de production.
6. Comparer les modèles d'un contrat de TMA WordPress
Choisissez votre modèle de TMA selon vos cycles de développement : le forfait d'heures stabilise votre budget avec un crédit mensuel d'interventions, tandis que la régie facture le temps réellement passé pour offrir plus d'agilité. Ces deux logiques financières déterminent directement votre souplesse d'évolution et la prévisibilité de vos dépenses.
Forfait, régie ou ticket d'entrée : quel cadre choisir ?
- La régie : vous réglez les journées ou heures effectives de développement. C'est le mode le plus agile pour mener des chantiers de refonte continue ou ajuster des connecteurs sur mesure complexes, mais cela nécessite un contrôle rigoureux du temps passé.
- Le forfait d'heures : une enveloppe d'heures calibrée est réservée chaque mois. Ce format stabilise les dépenses d'infogérance et de maintenance corrective, sous réserve de verrouiller les règles de report des heures non consommées et le tarif des dépassements.
- Le ticket d'entrée : ce socle récurrent finance le monitoring préventif, l'astreinte, la veille de sécurité et le maintien de la chaîne CI/CD. Les évolutions fonctionnelles s'exécutent ensuite sous forme de sprints ou de devis dédiés.
Les critères d'évaluation d'un devis détaillé
Ne comparez pas deux offres sur leur simple taux horaire ou leur tarif mensuel affiché. La valorisation financière reflète la complexité technique du site, la criticité des synchronisations et la rigueur du support. Pour auditer une proposition de TMA, analysez ces composantes :
- Le périmètre et ses exclusions : assurez-vous que le maintien des connecteurs API, les modules sur mesure et la maintenance de l'environnement de staging sont explicitement listés et non renvoyés vers une facturation hors-forfait.
- Les niveaux de service (SLA) : exigez des pénalités ou des engagements mesurables sur la GTI et la GTR, particulièrement lors de ruptures d'échanges avec vos outils CRM ou ERP.
- La réversibilité : le contrat doit stipuler les conditions précises de restitution des dépôts Git, des scripts de déploiement, des logs et de la documentation technique pour vous préserver de tout verrouillage technologique.
7. Sécuriser la réversibilité, les accès et le RGPD avant signature
Une clause de sortie négociée dès l'entrée évite les situations de blocage technique. Pour toute marque ou institution reliant son CMS à des bases de données métiers, la propriété des accès et la conformité RGPD (Règlement Général sur la Protection des Données) constituent deux garde-fous essentiels avant tout engagement contractuel.
Quelques vérifications techniques s'imposent avant de signer :
- Précisez dans les clauses les conditions de la réversibilité : formats de livraison des bases, dépôts de code et délais d'exécution.
- Assurez-vous que les comptes tiers (hébergeur, registrar DNS, services transactionnels, API privées) restent ouverts sous la propriété légale de votre structure.
- Exigez la documentation d'architecture technique (DAT) détaillant les flux entre le site et votre SI, puis soumettez-la à votre équipe interne.
- Cadrez par écrit le traitement des données nominatives en définissant les rôles techniques de chaque partie vis-à-vis du RGPD.
Checklist de réversibilité et maîtrise des accès
Pour changer de prestataire sans friction, votre organisation doit détenir la souveraineté complète sur son infrastructure. Le guide pratique rédigé par France Num sur le choix d'un prestataire recommande de verrouiller la propriété de ces ressources avant tout accord commercial :
- Actifs d'infrastructure : restez administrateur principal du registrar, des zones DNS, de l'hébergement cloud et des services de messagerie transactionnelle.
- Code et historique : conservez la pleine propriété intellectuelle et les accès propriétaires sur vos dépôts Git, vos pipelines CI/CD et vos schémas d'architecture.
- Gestion des accès : bannissez les comptes partagés au profit d'identifiants individuels protégés par une authentification à double facteur (2FA) et centralisés dans un coffre-fort d'entreprise.
Clauses de sous-traitance et conformité RGPD
Dès lors que votre WordPress traite des formulaires de contact, des profils abonnés ou des données transactionnelles synchronisées avec un CRM, l'agence agit juridiquement comme sous-traitant technique. Les recommandations de la CNIL sur les clauses de sous-traitance imposent que les données à caractère personnel soient traitées exclusivement sur instruction documentée de votre part. Votre convention de service doit cartographier les prestataires tiers intervenant sur le serveur et détailler le protocole de destruction ou de restitution des données à l'échéance du contrat.
Maintenir et faire évoluer votre site WordPress avec Les Yétis
La robustesse d'un environnement WordPress connecté aux outils de gestion repose sur une équipe capable d'opérer sur l'intégralité de la chaîne technique. Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : WordPress, Next.js ou Payload CMS selon le besoin, avec la performance et le SEO pensés dès le cadrage. Parlez-nous de votre projet ou de votre site actuel, nous vous disons honnêtement ce qui est faisable.
FAQ
Combien coûte un contrat de TMA WordPress pour un site complexe ?
Le tarif d'une TMA WordPress dépend directement de la charge de trafic, des exigences de SLA et de la complexité des connecteurs métiers. Pour une plateforme connectée à un CRM, un ERP ou des outils analytiques, le coût ne correspond pas à un forfait bureautique standard : plus l'architecture est spécifique, plus les temps d'analyse et de tests augmentent. France Num, le portail public pour la transformation numérique des entreprises, rappelle d'ailleurs que l'exploitation applicative vient compléter les coûts d'hébergement et de noms de domaine. Un dimensionnement sérieux nécessite un audit technique initial de votre socle.
Pourquoi externaliser la TMA WordPress plutôt que gérer la maintenance en interne ?
Un prestataire spécialisé dans les CMS critiques sécurise la disponibilité opérationnelle de votre plateforme grâce à des profils formés aux architectures connectées. Une prise en charge en interne mobilise des développeurs maîtrisant le cycle de vie de WordPress, Git et les protocoles d'API, tout en imposant une astreinte souvent difficile à tenir pour une DSI généraliste. Une équipe spécialisée vous apporte des délais d'intervention contractuels (GTI), tout en libérant vos ressources internes pour vos chantiers métiers stratégiques.