

Environnements de développement, de préproduction et de production WordPress : ce qu’un site à fort enjeu doit exiger
Un prestataire rigoureux sépare les environnements WordPress de développement, de préproduction et de production pour garantir la stabilité du service. Pour un site WordPress à fort enjeu, la plateforme se gère comme une chaîne logicielle : le code est versionné, les secrets sont isolés et les déploiements s'automatisent, sans modification directe sur le serveur. La documentation officielle de WordPress décrit déjà la nécessité de travailler sur une copie de développement distincte du site en ligne. De son côté, la documentation de Bedrock, distribution WordPress maintenue par Roots, montre comment isoler les réglages propres à chaque environnement dans des variables dédiées.
Le développement sert à concevoir sans impacter l'audience. La préproduction (ou staging), réplique fidèle de la production, permet de tester les parcours avant la mise en ligne. La production héberge le site public et ses données réelles. Cette grille détaille neuf exigences techniques à intégrer dans votre cahier des charges pour verrouiller vos consultations.
À retenir
- Les environnements de développement, de staging et de production disposent de configurations distinctes et étanches.
- Les secrets techniques s'isolent dans des variables d'environnement, en dehors du dépôt de code.
- Le déploiement s'automatise par pipeline, sans accès direct en écriture sur le serveur public.
- La préproduction isole les tests critiques et neutralise les envois d'e-mails et de paiements réels.
1. Exiger trois environnements distincts et étanches
Pour préserver la stabilité de votre site, imposez des environnements distincts entre dev, staging et prod. Chaque palier remplit une fonction technique propre.
Matrice technique et séparation des accès
Chez WP Engine, un site regroupe jusqu'à trois environnements (production, préproduction et développement), installés séparément. Selon la documentation WP Engine sur la gestion des environnements, ces environnements fonctionnent de façon indépendante : une modification apportée à l'un n'affecte pas les autres. La séparation des accès par rôle isole ainsi les interventions.
| Critère | Développement | Préproduction | Production |
|---|---|---|---|
| Usage | Conception locale ou serveur | Recette et tests | Exploitation publique |
| Accès | Développeurs | Équipe projet et validation | Restreint et journalisé |
| Risque | Nul pour le public | Faible (accès privé) | Critique |
Critère de validation du cahier des charges
Exigez une règle de promotion stricte de dev vers staging puis prod, sans retouche directe sur le serveur final. Pour évaluer les candidats lors du choix d'une agence web à Paris, écartez tout prestataire incapable de formaliser ces trois accès distincts.
Un simple bouton de synchronisation sauvage ne remplace pas une vraie étanchéité d'infrastructure.
2. Structurer le code WordPress avec Bedrock et Composer
Gérez le code applicatif et les composants tiers comme des dépendances maîtrisées plutôt que d'installer des extensions à la main via le tableau de bord, afin de fiabiliser vos déploiements.
Gestion des dépendances avec Composer
Composer, le gestionnaire de dépendances de PHP, centralise les versions de vos composants. Avec ce système, les extensions et les thèmes sont déclarés dans un fichier de configuration puis figés dans un fichier de verrouillage. Vous éliminez ainsi les ajouts imprévus : chaque environnement utilise exactement les mêmes versions logicielles validées en amont.
Installation reproductible avec Bedrock
Le squelette Bedrock applique cette logique à l'ensemble du projet WordPress. En isolant la configuration du cœur du CMS, il permet de reconstruire l'application complète depuis le dépôt Git grâce à une commande unique. Pour travailler sereinement avec une agence web WordPress, inscrivez dans votre cahier des charges le refus strict des téléversements manuels de fichiers sur le serveur final.
3. Isoler les secrets dans des variables d'environnement .env
Les accès à la base de données, clés d'API et sels de sécurité ne doivent jamais figurer en clair dans le code source. Les stocker dans le fichier standard wp-config.php expose directement vos identifiants au sein du dépôt Git.
Séparation stricte entre code et configuration
Comme l'indique la documentation WordPress VIP sur les variables d'environnement, ces variables permettent de fournir des valeurs sensibles sans les committer dans le gestionnaire de versions. La configuration applicative charge dynamiquement ces identifiants à l'exécution, tandis que les fichiers sources restent neutres.
Critères de conformité pour le cahier des charges
Pour valider l'étanchéité des données sensibles lors de la recette, exigez trois garanties contractuelles :
- L'absence complète de mots de passe, clés de chiffrement ou accès MySQL dans l'historique Git
- Un fichier
.envdistinct configuré hors de la racine web pour chaque instance - Des jeux d'identifiants obligatoirement différents entre la préproduction et la production
4. Versionner tout le code dans un dépôt Git
Le versionnage Git enregistre chaque modification apportée à votre application. Pour garantir une livraison exploitable, ce dépôt doit regrouper l'ensemble des développements : le thème, les extensions sur mesure, la configuration et les fichiers de dépendances. En revanche, les contenus éditoriaux, les médias lourds et les identifiants sensibles restent strictement exclus du code source.
Périmètre du code versionné
Un dépôt complet permet de reconstruire l'environnement applicatif sans dépendre d'archives manuelles. Chaque commit conserve un instantané vérifiable des fichiers, ce qui facilite la traçabilité des évolutions techniques et la détection d'éventuelles régressions.
Propriété et contrôle des branches
Votre organisation doit être l'unique propriétaire du dépôt distant. Pour sécuriser les livraisons, exigez des branches protégées interdisant les publications directes vers la production. Toute modification doit faire l'objet d'une revue de code obligatoire avant fusion, selon les principes de protection documentés par GitHub.
Pour structurer vos dépôts de code et sécuriser les livraisons de votre site, échangez avec notre équipe afin d'évaluer ce qui est faisable.
5. Déployer par pipeline CI/CD, sans FTP en production
Le déploiement d'un site WordPress depuis Git doit reposer sur un pipeline automatisé. Un flux CI/CD (intégration continue et déploiement continu) compile le code, exécute les tests de conformité, puis publie automatiquement les versions validées vers le serveur sans intervention manuelle. Selon GitLab, cette automatisation fiabilise le passage du code à la production en éliminant les erreurs humaines courantes lors des mises en ligne. Pour approfondir les standards d'architecture logicielle, explorez nos méthodes en développement web.
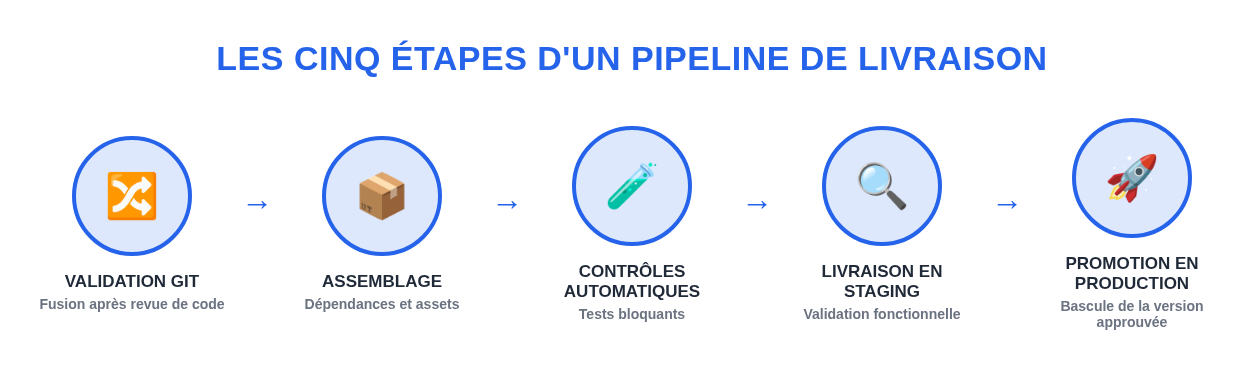
Étapes types d'un pipeline de livraison
Un cycle de déploiement rigoureux suit cinq phases séquentielles :
- Validation Git : fusion de la branche de travail après revue de code.
- Assemblage : installation isolée des dépendances applicatives et compilation des assets.
- Contrôles automatiques : exécution de tests bloquants pour détecter d'éventuelles régressions.
- Livraison en staging : déploiement sur l'instance de recette pour validation fonctionnelle.
- Promotion en production : bascule de la version approuvée. Cette bascule n'est sans interruption de service que si l'architecture et la procédure de déploiement ont été conçues et testées pour le zéro interruption ; à défaut, prévoyez une fenêtre de maintenance.
Critères de validation contractuels
Pour écarter les mauvaises pratiques, inscrivez ces exigences techniques dans vos clauses de recette :
- Accès FTP interdit : aucun accès direct en écriture sur le serveur de production, le code provenant exclusivement du dépôt.
- Éditeur d'administration désactivé : interdiction stricte de modifier les fichiers de thèmes ou d'extensions depuis le tableau de bord WordPress.
- Traçabilité totale : chaque livraison dispose d'un journal d'exécution consultable pour identifier le commit déployé.
6. Séparer le code des contenus et anonymiser les données
Faites circuler le code et la base de données selon des flux opposés pour préserver vos données réelles : les fichiers applicatifs montent du développement vers la production, tandis que les données descendent exclusivement de la production vers les environnements inférieurs.
Flux des composants applicatifs
| Composant | Sens de déploiement | Rôle dans le projet |
|---|---|---|
| Code et dépendances | Pipeline vers production | Thèmes, extensions et configuration |
| Contenus et médias | Production vers préproduction | Articles, commandes et téléversements |
Pousser une base de test vers la production détruirait les commandes récentes ou les publications éditoriales en direct. À l'inverse, cloner la production vers le staging permet de tester sur des volumes réels sans perturber le site public. Pour cadrer l'architecture de votre projet et évaluer les coûts de mise en œuvre, consultez notre repère sur le prix d'une agence web à Paris.
L'erreur classique consiste à écraser la production avec la base de test lors de la livraison finale.
Gestion de la base et conformité
Lors de la descente des données, deux opérations techniques sont indispensables :
- Anonymisation des données : les identifiants, e-mails, adresses et historiques clients doivent être masqués ou purgés pour empêcher toute fuite de données personnelles hors de la production.
- Synchronisation des médias : les fichiers importés sont copiés uniquement de la production vers les postes de test, sans jamais modifier les originaux distants.
7. Vérifier la parité technique entre préproduction et production
Alignez parfaitement la préproduction sur votre production pour en faire un jumeau fonctionnel. Tout écart de configuration entre ces deux instances expose votre site à des pannes imprévues lors du déploiement.
Paramètres d'infrastructure à aligner
Votre cahier des charges doit imposer une stricte parité technique sur plusieurs éléments clés :
- Versions identiques de PHP et du moteur de base de données
- Extensions PHP actives et configuration des tâches planifiées
- Mécanismes de cache, protocole HTTPS et paramétrage du CDN (réseau de diffusion de contenu)
Validation par relevé comparatif
Exigez un relevé technique signé avant chaque mise en production. Ce document récapitule les versions de chaque service et justifie d'éventuels écarts volontaires, comme la neutralisation des e-mails transactionnels en préproduction. Des experts comme Les Yétis, spécialiste du développement web, sécurisent ce contrôle systématique à chaque livraison.
8. Neutraliser e-mails, paiements et webhooks hors production
Isolez totalement votre environnement de test des services réels. Sans garde-fous stricts, une commande validée en préproduction peut débiter une carte bancaire ou notifier vos vrais clients par erreur.
Isolation des flux transactionnels et des services tiers
Votre cahier des charges doit exiger la neutralisation systématique de trois composants critiques :
- Paiements en sandbox : utiliser le bac à sable fourni par le prestataire de paiement pour tester les règlements sans aucun flux financier réel.
- Interception des e-mails : router l'ensemble des courriels sortants vers un outil de capture technique pour éviter tout envoi externe involontaire.
- Désactivation des webhooks : reconfigurer ces notifications automatiques émises entre applications pour qu'elles ne ciblent aucun outil métier réel (gestion commerciale ou facturation).
Protection d'accès et non-indexation de la préproduction
Pour empêcher l'indexation de la préproduction par les moteurs de recherche, les balises noindex ou le fichier robots.txt restent insuffisants. Exigez une fermeture complète de l'accès par authentification HTTP directement sur le serveur.
9. Prévoir un retour arrière avant toute mise en production
Le retour arrière d'un site WordPress, ou rollback, rétablit la version précédente en cas d'anomalie bloquante après livraison. Cette procédure doit être rédigée et testée avant toute opération.
Procédure de rollback et sauvegarde préalable
Avant chaque déploiement, exigez une sauvegarde complète des fichiers et de la base de données. Le prestataire doit désigner nommément le responsable habilité à trancher et documenter l'ordre des restaurations pour préserver les données créées entre-temps.
Validation des tests des parcours critiques
La mise en ligne définitive intervient uniquement après les tests des parcours critiques : formulaires, connexion, recherche et paiement. Tout blocage fonctionnel entraîne le rétablissement immédiat de la version stable.
Une livraison réussie est d'abord une livraison réversible sans stress.
Pour aller plus loin
- TMA WordPress : choisir un prestataire pour un site critique
- Mode maintenance WordPress : préserver son référencement pendant les interventions techniques
- Agence web ou agence digitale à Paris : sélectionner la bonne équipe technique
Développer et maintenir vos environnements WordPress avec Les Yétis
Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : WordPress, Next.js ou Payload CMS selon le besoin, avec la performance et le SEO pensés dès le cadrage.
Une équipe unique facilite la continuité technique de votre plateforme. Les développeurs qui structurent vos thèmes et vos extensions sur mesure sont aussi ceux qui suivent vos environnements au quotidien : tests sur un serveur de préproduction isolé, validation des mises à jour de sécurité et suivi de la TMA (tierce maintenance applicative). Cette organisation vise à réduire les risques de régressions en production et les pertes d'informations lors du passage de relais entre la création du site et son exploitation.
Que vous prépariez une refonte complète ou la stabilisation d'une installation existante, nous évaluons l'architecture technique la plus adaptée à vos contraintes. Parlez-nous de votre projet ou de votre site actuel, nous vous disons honnêtement ce qui est faisable.
FAQ
Comment préserver les commandes WooCommerce lors d'un déploiement vers la production ?
En déployant uniquement les fichiers de code et en interdisant le remplacement complet de la base de données. Pour un site WordPress à fort enjeu e-commerce, les commandes passées en production pendant la recette seraient écrasées par un tel import. Transférez le code par pipeline automatisé et appliquez les éventuelles modifications de schéma par des scripts de migration ciblés.
Comment gérer la préproduction avec un réseau WordPress Multisite ?
En décidant dès le cadrage si le staging reproduit tout le réseau ou un sous-site isolé. Comme les sous-sites partagent des tables communes, une erreur de configuration ou de domaine peut affecter l'ensemble de l'installation. La préproduction doit refléter la topologie exacte du réseau tout en désactivant les communications sortantes.
Peut-on restaurer une sauvegarde de production directement sur un staging ?
Oui, cette synchronisation descendante permet de reproduire un incident sur une réplique exacte du site. Pensez toutefois à anonymiser les données personnelles et à isoler les réglages d'environnement. Les clés de paiement et les webhooks doivent immédiatement être désactivés pour que vos tests ne déclenchent aucune transaction réelle.