

Maintenance site WordPress : ce que doit vraiment couvrir un contrat sérieux
Quand votre site génère vos leads, porte vos campagnes ou diffuse l'actualité de votre marque en continu, la moindre coupure devient un problème business direct. Un contrat de maintenance WordPress sérieux ne se résume pas à cliquer sur « Mettre à jour » une fois par mois : il repose sur des engagements contractuels nets, séparés en volets préventif, correctif et évolutif. Dans le jargon des prestataires, on parle de TMA WordPress (tierce maintenance applicative), soit la délégation contractuelle de la stabilité technique, des correctifs et du suivi de votre CMS à des développeurs spécialisés.
Ce contrat protège votre outil de travail au quotidien. En revanche, il ne couvre ni vos chantiers SEO ni la création de fonctionnalités inédites, qui relèvent d'arbitrages et de devis distincts. Avant de vous engager avec un prestataire, voici les clauses précises à exiger sur votre devis pour mesurer son niveau d'engagement réel.
À retenir
- Un contrat de maintenance solide dissocie formellement les volets préventif, correctif et évolutif.
- Les engagements de service écrits doivent préciser les délais de prise en charge et de résolution selon la criticité des pannes.
- La maintenance technique garantit la sécurité et la stabilité du site, sans inclure les chantiers de visibilité ni les ajouts fonctionnels.
- La tarification s'articule généralement entre un forfait récurrent de surveillance et une enveloppe d'heures pour les demandes d'évolution.
1. Délimiter la maintenance préventive et les mises à jour WordPress
Sur un site à fort trafic, la maintenance préventive évite l'interruption de service avant qu'une faille ou un conflit de code ne bloque vos conversions. Autant dire qu'une simple ligne « mises à jour WordPress » sur un devis ne garantit absolument rien.
Périmètre exact des composants et correctifs de sécurité
Votre contrat doit lister distinctement chaque brique technique. WordPress s'appuie sur quatre couches indépendantes, chacune rythmée par ses propres versions :
- Le cœur du CMS
- Les extensions installées
- Le thème actif et ses thèmes enfants
- Les fichiers de traduction
Les patchs de sécurité critiques doivent être déployés immédiatement, sans attendre les versions majeures qui modifient les fonctionnalités.
Tests de non-régression et procédure de retour arrière
Le vrai risque d'une mise à jour ? Découvrir après coup qu'un tunnel de conversion ou un formulaire de contact ne répond plus. Votre agence doit donc formaliser deux mécanismes stricts :
- Tests de non-régression : vérification complète des parcours stratégiques sur un environnement de préproduction avant toute bascule.
- Procédure de retour arrière : restauration immédiate via une sauvegarde récente si une anomalie apparaît en production.
Un journal d'intervention consigne systématiquement ces opérations. Chez Les Yétis, une même équipe conçoit, développe et maintient votre site.
2. Exiger une sauvegarde WordPress testée, pas seulement planifiée
Une sauvegarde que personne n'a jamais restaurée relève d'un voeu pieux. Si votre base de données est corrompue, savoir qu'un script tourne chaque nuit ne vous sera d'aucun secours : le contrat doit exiger des tests de restauration réels, documentés à intervalles réguliers.
Clause contractuelle et stockage externe à l'hébergeur
Refusez systématiquement la formule floue « sauvegardes régulières ». Exigez une clause contractuelle fixant la fréquence, la rétention des données et surtout l'externalisation du stockage. Si vos sauvegardes dorment sur la même machine que votre site et que le datacenter brûle ou subit une panne réseau majeure, vous perdez tout.
Le contrat doit stipuler :
- La sauvegarde conjointe des fichiers sources et de la base de données MySQL
- L'envoi des archives vers un serveur de stockage physiquement distinct
- La désignation contractuelle du responsable en cas d'échec de récupération
Validation technique par un test de restauration
Un test de restauration valide s'exécute toujours sur un serveur isolé : accès à l'administration WordPress, soumission de formulaires réels et vérification pointilleuse de l'intégrité des médias.
Attention !
Une archive de base de données peut sembler complète mais être corrompue : seul un test d'import réel confirme qu'elle redémarre le site.
Si vous souhaitez confier ce test à l'équipe qui conçoit et maintient votre site, la page consacrée à une agence Web WordPress présente ce fonctionnement avec une seule équipe de la conception à la maintenance.
3. Inscrire le monitoring du site WordPress et la sécurité au contrat
Le monitoring d'un site WordPress et sa sécurité ne se gèrent pas dans l'urgence, le jour où votre serveur tombe. Ils demandent des sondes automatiques et des revues techniques planifiées. Votre convention de service doit expliciter les composants sous surveillance, les seuils d'alerte et la régularité des audits.
Surveillance continue et conformité de sécurité
La surveillance porte sur la disponibilité des pages stratégiques, les codes d'erreur serveur et la configuration HTTPS. D'après les recommandations de la CNIL sur la sécurisation des sites web, il faut mettre en œuvre TLS (le protocole qui chiffre les échanges entre le navigateur et le serveur) en version 1.2 ou 1.3, en n'utilisant que les versions les plus récentes. La CNIL demande aussi de rendre son usage obligatoire sur toutes les pages et de vérifier sa bonne mise en œuvre. Ce protocole chiffre les flux en transit, sans pour autant dispenser des patchs logiciels ni des contrôles de routine. Votre prestataire doit ainsi surveiller la chaîne de certification, sa validité et son renouvellement anticipé.
La veille proactive sur les vulnérabilités des extensions complète le dispositif. La CNIL recommande d'installer sans délai les mises à jour critiques, avec une vérification automatique programmée chaque semaine. Elle conseille aussi d'automatiser la veille des vulnérabilités, par exemple en s'abonnant au bulletin du CERT-FR. Dans un contrat de maintenance WordPress, vérifiez que cette veille est bien nommée parmi les prestations, et pas seulement sous-entendue.
Contrôles techniques SEO et indicateurs de performance
Le document doit aussi intégrer le repérage des erreurs 404, le contrôle des redirections et le suivi des Core Web Vitals, ces mesures d'expérience utilisateur formulées par Google pour juger la vitesse et la réactivité d'affichage. Ce travail préserve votre santé technique et votre indexation, sans être une promesse de positionnement dans les résultats de recherche.
4. Cadrer la maintenance corrective et un site WordPress piraté
Un conflit d'affichage consécutif à un plugin ne se gère pas comme une attaque par injection SQL. Votre contrat doit tracer une frontière nette entre le bug classique et la gestion de crise liée à un site compromis, sous peine de vous retrouver bloqué par des discussions budgétaires en plein incident.
Distinction entre bug et compromission technique
Le forfait courant couvre la correction d'une régression d'affichage. L'intrusion malveillante, elle, impose une mobilisation d'urgence. Le contrat doit donc définir par écrit si la décontamination des fichiers, l'audit d'intégrité du core et le renforcement du serveur font partie du forfait ou d'une prestation d'urgence distincte. En présence de données personnelles compromises, le prestataire doit aussi s'engager à vous extraire sans délai les journaux d'accès pour vos obligations légales.
Protocole de traitement en 5 étapes
Face à une attaque confirmée, l'équipe technique doit suivre un plan d'action méthodique :
- Isolement : coupure temporaire du site ou mise en page d'attente pour bloquer la charge virale
- Diagnostic : recherche de la porte d'entrée et identification des fichiers vérolés
- Nettoyage : purge du code malveillant, des portes dérobées et des comptes administrateurs suspects
- Restauration : redéploiement d'une archive saine et application immédiate des patchs de sécurité
- Rapport : transmission d'un bilan d'incident avant toute réouverture aux visiteurs
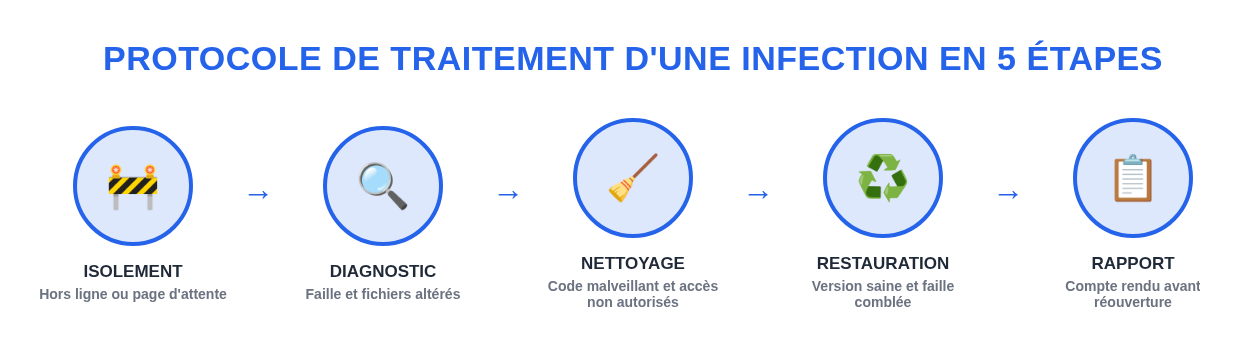
Ce protocole évite la précipitation et empêche une remise en production hâtive qui exposerait à nouveau votre marque.
Pour sécuriser votre site WordPress et cadrer précisément votre maintenance corrective en cas d'incident, échangeons sur votre situation actuelle.
5. Fixer GTI et GTR selon la criticité de l'incident
Le SLA (Service Level Agreement) formalise contractuellement vos garanties d'assistance. Deux métriques encadrent votre sécurité opérationnelle : la Garantie de Temps d'Intervention (GTI), qui scelle le délai maximal avant qu'un technicien ne prenne en charge votre signalement, et la Garantie de Temps de Rétablissement (GTR), qui engage l'équipe sur la résolution complète du problème ou la mise en place d'une solution de contournement fonctionnelle.
Grille de criticité du support technique
La mobilisation doit être proportionnelle au préjudice métier. Le contrat doit différencier un blocage complet des simples retouches secondaires :
| Criticité | GTI | GTR | Horaires de support |
|---|---|---|---|
| Site inaccessible | À négocier | À négocier | Astreinte ou 24/7 |
| Fonction dégradée | À négocier | À négocier | Heures ouvrées |
| Anomalie mineure | À négocier | À négocier | Heures ouvrées |
Points de contrôle contractuels
Une formule floue comme « nous intervenons dans les meilleurs délais » n'a aucune valeur juridique en cas de panne critique. Exigez trois critères vérifiables :
- L'événement exact qui démarre le chronomètre (alerte du monitoring, ticket envoyé par vos équipes ou accusé de réception du support)
- Les indemnités, pénalités ou avoirs prévus si les engagements de temps ne sont pas tenus
- Les modalités de couverture le soir, les week-ends et les jours fériés
Ces paramètres doivent correspondre au niveau d'exigence attendu pour vos plateformes stratégiques, comme pour les projets web présentés dans nos réalisations.
6. Séparer maintenance, assistance et maintenance évolutive
L'absence de frontière claire entre maintien en condition opérationnelle et création de nouvelles fonctionnalités mène droit aux litiges de facturation. Pour garder la maîtrise de votre enveloppe budgétaire, séparez les correctifs techniques du volant d'heures alloué aux demandes graphiques, éditoriales ou fonctionnelles.
Périmètre des prestations et imputation budgétaire
Chaque demande répond à une logique comptable propre :
- Maintenance technique : résolution des bugs bloquants et déploiement des patchs de sécurité. Leur inclusion dans le forfait récurrent, et l'absence de surcoût qui en découle, ne sont pas une règle générale : le périmètre couvert et la facturation dépendent des engagements inscrits au contrat, qu'il faut donc lire précisément.
- Assistance éditoriale : support à vos équipes de saisie, paramétrages dans le back-office ou ajustements visuels simples. Ces tâches viennent consommer un quota d'heures mensuel.
- Maintenance évolutive : développement de modules métiers, refonte de gabarits ou intégration d'API tierces. Ces chantiers demandent une enveloppe d'heures d'évolution ou un devis dédié.
Encadrement du crédit d'heures et validation
Pour éviter les frictions au moment du relevé d'heures, votre accord doit fixer les règles du jeu :
- Le devenir des heures non consommées (sont-elles reportables sur le mois suivant ou perdues ?)
- Le tarif horaire appliqué dès que le volume d'heures souscrit est dépassé
- Le processus de validation écrite préalable avant d'engager toute tâche hors périmètre
Un point reste indiscutable : l'application d'un correctif de sécurité sur un composant existant ne doit jamais entamer votre quota d'heures d'évolution.
7. Lister les exclusions du contrat de maintenance et leur traitement
Un contrat fiable détaille ce qu'il prend en charge, mais documente tout aussi clairement ce qu'il exclut. Cette liste d'exclusions ne traduit pas un refus d'intervenir : elle délimite simplement les situations particulières qui feront l'objet d'un arbitrage ou d'une tarification additionnelle.
Cas d'exclusion fréquents et responsabilités
Les limites d'intervention couvrent plusieurs cas de figure récurrents :
- Compatibilité PHP : auditer les conflits d'une montée de version PHP relève de la maintenance, mais la refonte en profondeur d'anciens scripts sur mesure nécessite un devis spécifique.
- Hébergement et certificats SSL : les abonnements et renouvellements commerciaux restent à la charge du client ou de son hébergeur, la supervision technique incombant au prestataire.
- Licences premium échues : si une clé d'activation commerciale n'est pas renouvelée par votre organisation, le prestataire ne peut plus garantir l'accès aux patchs de sécurité de l'éditeur.
Traitement technique d'un plugin abandonné
Quand une extension n'est plus maintenue par son développeur et présente un risque, sa refonte intégrale dépasse le cadre de la maintenance standard. L'équipe technique analyse la situation et propose alors trois scénarios : substituer l'extension par un composant suivi, coder la fonction sur mesure via la maintenance évolutive, ou désactiver purement et simplement le module obsolète.
8. Verrouiller la réversibilité du contrat, les accès et le RGPD
Exigez une clause de réversibilité pour pouvoir changer d'agence web sans subir de rupture d'activité, de chantage technique ou de rétention d'accès. Cette disposition protège directement la souveraineté de votre organisation.
Propriété technique et restitution des données
Une clause de réversibilité claire protège vos actifs numériques :
- Propriété intégrale : vous devez conserver les accès administrateur racine, la gestion contractuelle de votre hébergement et la pleine propriété des codes développés sur mesure (thèmes et plugins maison).
- Modalités de sortie : le document cadre les délais de passation, le format standard des livrables (fichiers sources et dumps SQL complets) ainsi que le volume d'assistance accordé pour briefer votre nouveau partenaire.
Rôles et conformité RGPD en maintenance
Vis-à-vis des données personnelles qui transitent par votre WordPress, votre organisation reste responsable de traitement tandis que votre agence agit en sous-traitant. Pour être en règle avec le RGPD :
- Exigez des comptes individuels nominatifs et tracés dans les logs serveur, sans jamais tolérer d'identifiants génériques partagés.
- Faites inscrire l'obligation de suppression documentée de toutes les copies locales de vos bases de données en cas de résiliation.
Pour vérifier la conformité de vos informations obligatoires en ligne, consultez nos Mentions légales.
9. Comparer les modèles tarifaires d'une maintenance WordPress
Évaluez le coût total annuel de votre TMA WordPress face aux risques d'indisponibilité de votre plateforme : le tarif varie d'un devis à l'autre selon le niveau de garantie industrielle promis. Aucun barème public de référence n'existe, car les grilles disponibles sur le web correspondent aux choix commerciaux de chaque structure.
Les quatre structures de tarification
Quatre grands modèles structurent le marché. Le tableau ci-dessous, synthèse propre à cet article, les compare selon leur principe, leur avantage et leur point de vigilance.
| Modèle | Principe | Avantage | Point de vigilance |
|---|---|---|---|
| Forfait mensuel avec heures incluses | Combine les vérifications préventives récurrentes et une enveloppe d'heures pour de petites retouches | Un suivi régulier et un budget mensuel lisible | Les dépassements facturés hors forfait |
| Crédit d'heures prépayé | Un stock d'heures acheté à l'avance et consommé au fil des demandes | De la flexibilité pour des ajustements ponctuels | Le stock peut fondre rapidement lors d'un incident bloquant, sans garantie de délai d'intervention |
| Facturation au temps passé (régie) | Le prestataire facture les heures réellement travaillées | Rémunère exactement le travail accompli | Une forte imprévisibilité budgétaire en cas de panne complexe |
| Forfait par niveau de service (SLA) | Associe surveillance proactive, astreintes et délais d'intervention contractuels | Protège les sites critiques contre les pertes d'exploitation | Les engagements (délais, périmètre, astreintes) doivent être précisés noir sur blanc dans le contrat |
Le SLA (service level agreement) désigne l'engagement contractuel sur les délais de prise en charge et de résolution : c'est ce qui distingue ce dernier modèle des trois autres.
Critères pour choisir son agence de maintenance WordPress
Pour juger de la cohérence d'une offre d'agence, projetez votre budget sur trois situations concrètes : un mois calme sans le moindre incident technique, un mois de forte production marketing avec des évolutions de gabarits, et un mois de crise avec panne critique un jour férié.
Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : les mêmes interlocuteurs interviennent sur la conception, le développement et la maintenance.
Faire maintenir votre site WordPress par Les Yétis
Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : WordPress, Next.js ou Payload CMS selon le besoin, avec la performance et le SEO pensés dès le cadrage. Une même équipe de bout en bout évite que la conception et le support quotidien soient confiés à des interlocuteurs distincts, ce qui facilite le suivi des correctifs et des évolutions. Que vous deviez auditer un socle existant, optimiser la vitesse d'affichage, fiabiliser des extensions critiques ou renforcer une architecture soumise à de fortes exigences de disponibilité, l'équipe intervient avec méthode. Parlez-nous de votre projet ou de votre site actuel, nous vous disons honnêtement ce qui est faisable.
FAQ : contrat de maintenance WordPress
Que doit contenir un forfait de maintenance WordPress sérieux ?
Un forfait de maintenance WordPress sérieux couvre un socle préventif complet : sauvegardes régulières testées, mises à jour validées en préproduction, surveillance de sécurité et réversibilité. Il liste expressément les exclusions techniques et formalise les garanties RGPD indispensables lorsqu'un prestataire accède à vos données.
Quel délai d'intervention exiger pour la maintenance d'un site WordPress ?
Le délai d'intervention en maintenance doit être défini par écrit selon la criticité de l'incident. Prévoyez un engagement contractuel distinguant la prise en charge immédiate d'une panne bloquante du délai accordé à une anomalie mineure, en vérifiant précisément les plages horaires couvertes par le support.
Que deviennent les licences payantes en cas d'arrêt de la maintenance WordPress ?
Le sort des licences dépend de l'éditeur de chaque extension. Si le prestataire utilise ses propres comptes agence, résilier le contrat interrompt l'accès aux mises à jour de sécurité. Exigez dès le départ que chaque licence soit achetée à votre nom et répertoriée dans le contrat.
Quelle est la durée d'engagement habituelle pour un contrat de maintenance WordPress ?
L'engagement est couramment mensuel, trimestriel ou annuel. Plus que la périodicité retenue, cadrez les modalités de sortie : exigez un préavis écrit, l'absence de pénalités injustifiées et un protocole strict de restitution des accès techniques et des sauvegardes.