

Agence de TMA WordPress : que déléguer pour sécuriser son site
Sécuriser un site WordPress passe par une répartition stricte : confiez la prévention technique, la surveillance continue et la remise en service à une agence de TMA, tout en gardant en interne le contrôle de vos accès administrateurs. Le cadre NIST Cybersecurity Framework 2.0 structure ces responsabilités sans imposer de frontière rigide entre vos équipes et votre prestataire. Ce guide s'en inspire pour articuler vos actions autour de trois axes concrets et vous aider à vérifier les garanties de service de votre contrat face aux attaques.
À retenir
- La TMA WordPress délègue la prévention technique, la surveillance et la remise en service à un prestataire externe.
- L'entreprise conserve la maîtrise stricte des accès administrateurs, des comptes utilisateurs et de l'hygiène des mots de passe.
- La démarche s'articule autour de trois actions continues : prévenir les failles, détecter les incidents et rétablir le service.
- Aucun site web n'étant inviolable, le contrat doit définir des engagements clairs de prise en charge et de restauration après incident.
1. Faire préciser par l'agence de TMA WordPress le périmètre du contrat
Un contrat de maintenance clair distingue nettement maintenance préventive, corrective et évolutive pour éviter les dérives budgétaires. Le contrat doit formaliser ce qui entre dans le forfait récurrent et ce qui exige un devis complémentaire.
Distinguer les types d'interventions au forfait
Chaque tâche doit être assignée à une catégorie précise :
- Maintenance préventive : mises à jour de sécurité du cœur, des thèmes et des extensions avec tests préalables, sauvegardes et calendrier de vérification. Le guide de l'ANCT pour les petites structures recommande une copie de sauvegarde hors de l'hébergement et un test de restauration au moins une fois par an.
- Maintenance corrective : résolution des bogues, des pannes d'affichage (comme un blocage après mise à jour) ou des compromissions techniques.
- Maintenance évolutive : ajout de fonctionnalités, refontes partielles ou intégrations sur mesure, généralement facturées hors forfait.
Pour cadrer vos obligations, vous pouvez vous appuyer sur un modèle de maintenance pour site WordPress.
Calibrer l'exigence selon la criticité du site
Le niveau de surveillance dépend directement de l'impact financier d'une interruption de service :
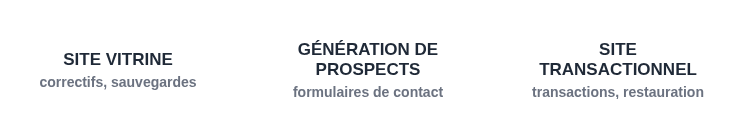
- Site vitrine : le besoin se concentre sur l'application régulière des correctifs et les sauvegardes.
- Site de génération de prospects : la surveillance renforcée protège vos formulaires de contact contre toute rupture de conversion.
- Site transactionnel : l'infrastructure requiert une réactivité stricte pour sécuriser les transactions et restaurer les données sans délai.
2. Exiger des mises à jour testées avant la mise en production
Des mises à jour automatiques appliquées directement en production exposent votre activité à des régressions immédiates (formulaires bloqués, conflits d'extensions ou rupture graphique). Pour éliminer ce risque, l'agence doit isoler ses vérifications sur un environnement de préproduction (staging), une copie conforme du site dédiée aux tests avant tout déploiement public.
Étape 1 : sauvegarder avant toute intervention
Avant la moindre modification, une sauvegarde intégrale des fichiers et de la base de données s'impose. Sans cette image exacte du site, un retour arrière complet reste quasiment impossible en cas d'erreur bloquante.
Étape 2 : appliquer et tester sur un environnement de préproduction
Le prestataire applique les correctifs du cœur, des thèmes et des extensions sur cet environnement de préproduction, copie du site qui ne reçoit pas de trafic réel. Il contrôle les parcours utilisateurs clés et consigne les incompatibilités dans un rapport plutôt que de forcer une version instable. Pour anticiper ces arbitrages techniques, vous pouvez consulter notre guide sur les mises à jour WordPress.
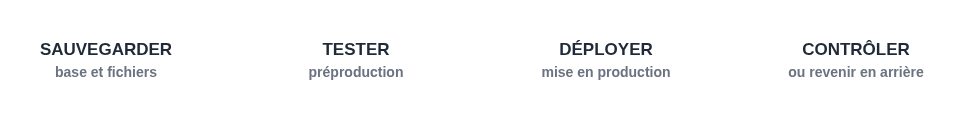
Étape 3 : déployer en production
Seuls les composants validés lors des tests sont ensuite appliqués au site public. L'intervention est rigoureusement tracée (horodatage, versions déployées et intervenant) afin d'identifier sans ambiguïté l'origine d'un éventuel dysfonctionnement.
Étape 4 : contrôler après déploiement et revenir en arrière si nécessaire
Une fois le déploiement achevé, l'agence contrôle les fonctionnalités critiques en direct. Si une anomalie survient, la procédure prévoit un retour arrière immédiat à partir de la sauvegarde initiale. Un rapport de mise à jour documente ces vérifications et atteste de la bonne exécution des contrôles.
Pour sécuriser les déploiements de votre site WordPress sans risquer la moindre régression, échangez avec notre équipe sur vos besoins de maintenance.
3. Externaliser les sauvegardes et faire tester la restauration
Une stratégie de secours ne vaut que par sa capacité à redémarrer le site après un sinistre. Pour protéger votre activité, le contrat de maintenance doit imposer des sauvegardes externalisées et un test de restauration validé techniquement.
Stocker les données hors de l'hébergeur
Des copies conservées sur le serveur de production exposent votre site à une perte totale en cas de panne matérielle ou de piratage. Comme le rappelle le guide d'hygiène informatique de l'ANSSI, les sauvegardes doivent être isolées sur une infrastructure distincte et couvrir l'ensemble des fichiers ainsi que la base de données.
Valider la reprise d'activité par des tests réels
L'agence doit prouver l'efficacité de sa procédure en réalisant un exercice de remise en ligne sur un environnement séparé. Exigez la remise d'un compte rendu régulier précisant :
- Les données et tables restaurées avec succès
- Les personnes habilitées à déclencher la procédure
- Les délais constatés pour rétablir l'accès public
4. Faire appliquer un durcissement documenté de WordPress
Réduisez la surface d'attaque de WordPress en limitant ce que le système, les fichiers et les utilisateurs peuvent exécuter, plutôt qu'en empilant des extensions de sécurité. Ce durcissement (hardening) verrouille les éléments critiques du site et clarifie la frontière technique entre le travail du prestataire et celui de l'hébergeur.
Verrouiller les fichiers et les privilèges
L'agence doit consigner des interventions techniques précises : attribution de droits de fichiers stricts, protection isolée de wp-config.php, désactivation de l'éditeur de code dans l'administration et authentification forte pour les comptes clés. Vous pouvez d'ailleurs évaluer ces prestations dans un comparatif sur le tarif de maintenance WordPress.
Délimiter les responsabilités avec l'hébergeur
Certaines protections relèvent directement de l'infrastructure d'hébergement. Le prestataire doit formaliser une répartition nette entre ses actions (règles applicatives, rôles) et celles de l'hébergeur (pare-feu réseau, isolation des comptes). Exigez la remise d'une liste écrite des mesures appliquées pour garantir un suivi transparent.
5. Mettre en place une surveillance continue avec alertes vérifiées
Combinez des outils d'analyse automatisés et une revue humaine régulière pour repérer les failles avant vos utilisateurs. Une surveillance efficace associe le scan continu des vulnérabilités, le contrôle des fichiers et la qualification manuelle des alertes par un développeur.
Automatiser la détection sans négliger la revue humaine
Le monitoring de failles désigne la recherche automatisée de vulnérabilités connues sur le cœur de WordPress et ses extensions. Si ces outils scannent en continu la disponibilité du service et l'intégrité des fichiers, l'automatisation ne remplace pas le discernement : seul un développeur peut qualifier la criticité réelle d'une alerte et écarter les faux positifs.
Exiger la journalisation et des bilans réguliers
La journalisation consiste à enregistrer de manière horodatée les événements du site et les accès d'administration dans des journaux sécurisés. Ce traçage technique permet d'identifier l'origine exacte d'une anomalie. Pour valider ce travail, demandez un compte rendu périodique consignant les scans exécutés, les correctifs déployés et les alertes résolues.
6. Auditer les extensions, thèmes et comptes privilégiés
Éliminer la dette technique logicielle
La dette technique désigne l'accumulation de composants non maintenus, abandonnés ou inutilisés qui alourdissent votre site et augmentent sa surface d'attaque. Supprimer les extensions inactives et les thèmes obsolètes assainit le code tout en améliorant la vitesse de chargement.
Réduire les comptes administrateurs
L'audit des accès doit restreindre les privilèges d'administration au strict minimum nécessaire. Chez Les Yétis, une même équipe conçoit, développe et maintient votre écosystème pour traiter ces dépendances dès la reprise de site, complétée si besoin par un audit de performance de site web.
7. Exiger dans le contrat des engagements SLA, GTI et GTR
Un contrat d'infogérance technique protège votre activité uniquement s'il transforme la disponibilité en engagements juridiques mesurables.
Définir SLA, GTI et GTR
Le SLA de maintenance WordPress (accord sur le niveau de service, pour Service Level Agreement) fixe les devoirs du prestataire. Il s'articule autour de deux indicateurs :
- La Garantie de Temps d'Intervention (GTI), qui mesure le délai maximal avant qu'un développeur ne prenne en charge le ticket d'incident.
- La Garantie de Temps de Rétablissement (GTR), qui engage l'agence sur le délai maximal pour restaurer le service.
Ces engagements évitent les blocages lors d'un incident critique, notamment lorsque l'équipe doit basculer sur des environnements WordPress staging et production pour isoler le dysfonctionnement.
Grille de contrôle et conformité réglementaire
Avant de signer, vérifiez ces points avec votre prestataire :
- Le périmètre couvert (cœur, extensions, base de données, serveur).
- Les plages horaires de support (heures ouvrées ou astreinte).
- Les procédures de secours et de retour arrière.
- Les exclusions contractuelles.
La notification d'une violation de données personnelles à la CNIL dans un délai maximal de 72 heures incombe au responsable du traitement, c'est-à-dire à vous, et non automatiquement à l'agence. Le contrat peut néanmoins prévoir que le prestataire vous transmette sans délai les journaux d'événements et la qualification technique de l'incident, éléments qui vous aident à respecter ce délai.
8. Garder la maîtrise des accès et des mots de passe
Conservez toujours la maîtrise de vos accès administrateurs et des mots de passe en interne, même si votre agence gère l'infrastructure technique. Une sécurité efficace repose sur ce partage des rôles : votre prestataire configure les mécanismes de protection, tandis que votre organisation attribue les privilèges et révoque les comptes des anciens collaborateurs.
Répartition des rôles et gestion des accès
La gestion des accès repose sur un partage clair des responsabilités :
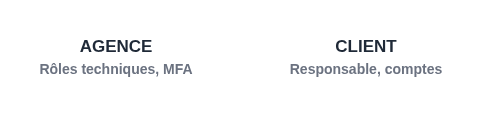
- L'agence configure les rôles techniques sur WordPress, active l'authentification multifacteur (MFA, qui exige un second facteur de vérification à la connexion) et sécurise l'environnement d'infogérance WordPress.
- Le client nomme un responsable des accès, limite les privilèges administrateur et supprime sans délai les comptes des anciens collaborateurs ou prestataires pour éviter toute réutilisation frauduleuse.
Hygiène des mots de passe en interne
Une bonne hygiène impose l'usage d'un gestionnaire dédié et proscrit tout stockage en clair. Des clés d'accès complexes et uniques limitent les risques liés au phishing.
Pour aller plus loin
- TMA WordPress : critères de sélection pour un site à fort trafic.
- Refonte du blog de LaGrowthMachine : retour d'expérience sur la modernisation d'une architecture de contenu.
- WordPress et éditeur de blocs : modularité et gestion éditoriale sécurisée.
- Migration wordpress : sécuriser les données lors d'un changement d'infrastructure.
Déléguer la maintenance de votre site à la même équipe avec Les Yétis
Un site WordPress sécurisé exige une continuité technique, que la dispersion entre plusieurs intervenants peut compromettre. Les Yétis conçoivent, développent et maintiennent votre site avec une seule et même équipe : WordPress, Next.js ou Payload CMS selon le besoin, avec la performance et le SEO pensés dès le cadrage. Un interlocuteur unique pour la conception et l'exploitation conserve le contexte technique du projet au fil des interventions. Le périmètre de votre maintenance se définit ensuite avec vous, à partir de votre configuration actuelle. Parlez-nous de votre projet ou de votre site actuel, nous vous disons honnêtement ce qui est faisable.
FAQ : TMA WordPress, périmètre, sauvegardes et coût
Que couvre exactement la TMA WordPress au quotidien ?
La tierce maintenance applicative regroupe les actions préventives et correctives indispensables pour sécuriser son site WordPress. Une agence de TMA WordPress assure les mises à jour du cœur applicatif, des thèmes et des extensions, toujours précédées d'une copie de sécurité complète. Le contrat englobe également la surveillance continue des anomalies, le contrôle régulier des sauvegardes externalisées et la correction des dysfonctionnements techniques ou d'affichage.
À quelle fréquence une agence doit-elle maintenir un site WordPress ?
Une agence intervient selon la criticité de votre site : des passages réguliers conviennent à une plateforme institutionnelle simple, tandis qu'un portail à fort trafic ou un site e-commerce impose des contrôles rapprochés. Quel que soit le calendrier retenu, votre prestataire applique tout correctif de sécurité critique sans attendre l'échéance suivante.
De quoi dépend le coût de la maintenance WordPress ?
Le tarif mensuel varie selon le nombre d'extensions actives, la complexité des développements sur mesure et les engagements contractuels exigés. Le montant final intègre la présence éventuelle d'un environnement de préproduction, la mise en place d'un plan de reprise d'activité, la réactivité garantie en cas de panne et le volume d'heures mensuelles dédié aux petites évolutions fonctionnelles.

Fondateur de Gatsia
Articles associés
